Оперативный центр ИБ · SOC

Кибератаки под контролем 24/7

ОЦИБ от MiddleComm — центр, который круглосуточно мониторит, выявляет и нейтрализует киберугрозы. Защищаем ИТ-инфраструктуру банков, телекома и госсектора Казахстана.
Соответствие Постановлению Правительства РК № 832
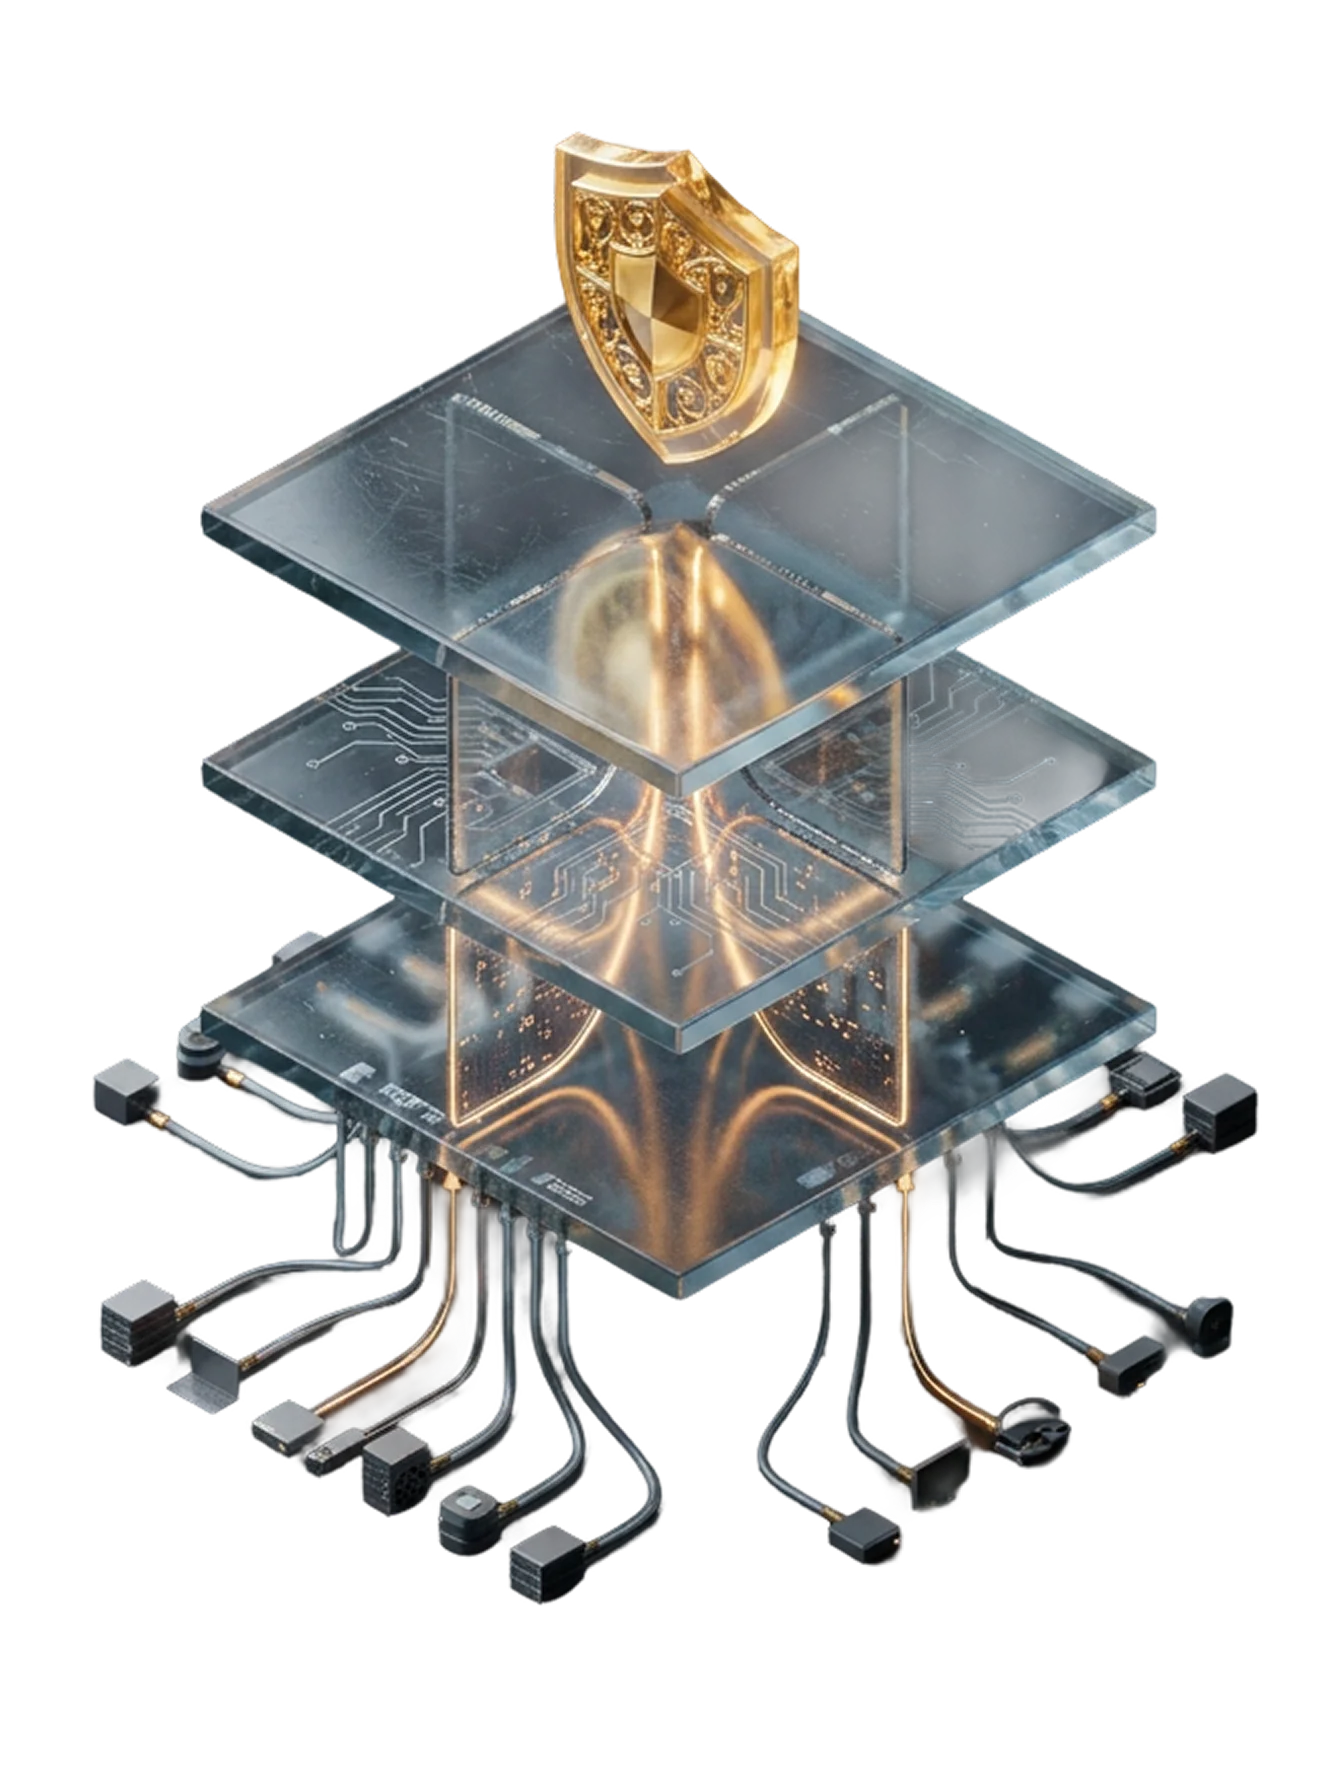
ОЦИБ · многоуровневая защита L1/L2/L3 и источники событий
24/7
Непрерывный мониторинг
25+
Заказчиков услуги ОЦИБ
90%
Банков РК защищают от киберугроз
ТОП-10
Киберучения ГТС · 2024–2025
Контекст угроз

Кибератака — вопрос «когда», а не «если»

Фишинг, шифровальщики и атаки на IoT парализуют работу и приводят к утечкам. Реагировать в одиночку и постфактум — дорого и поздно.
Угроза
  • Фишинг, мошенничество и вредоносное ПО
  • Шифровальщики останавливают бизнес и требуют выкуп
  • Рост числа IoT-устройств расширяет поверхность атаки
  • Методы злоумышленников постоянно усложняются
Протокол ОЦИБ
  • Круглосуточный мониторинг и раннее выявление аномалий
  • Оперативное реагирование до наступления ущерба
  • Устранение уязвимостей и снижение рисков
  • Прозрачная отчётность и аудит уровня защиты
Функционал центра

Полный цикл защиты

Семь направлений работы ОЦИБ — от непрерывного мониторинга до обучения сотрудников и соответствия требованиям регуляторов. В основе — функционал SIEM.
01

Мониторинг киберугроз

Круглосуточный контроль сетевой активности и выявление угроз с помощью передовых решений.

02

Анализ инцидентов

Оценка критичности и влияния угроз на инфраструктуру, детальный разбор каждого инцидента.

03

Управление инцидентами

Локализация, нейтрализация и полный контроль над развитием инцидента.

04

Предупреждение и профилактика

Проактивные меры для предотвращения атак и повышения устойчивости IT-инфраструктуры.

05

Отчётность и аудит безопасности

Регулярные отчёты о проделанной работе и аудит текущего уровня киберзащиты.

06

Соответствие законодательству

Строгое соблюдение требований законодательства РК и международных стандартов ИБ.

07

Обучение и осведомлённость

Обучающие программы для повышения киберграмотности сотрудников и партнёров.

SIEM

Единая платформа SIEM

Сбор, корреляция и анализ событий из всех источников инфраструктуры в реальном времени.
Архитектура центра

Эшелонированная модель: L1 · L2 · L3

Многоуровневая обработка инцидентов — от квалификации на первой линии до продвинутого расследования и Threat Hunting на экспертном уровне.
L1Первая линия
  • Квалификация инцидента
  • Анализ файлов в песочнице
  • Реагирование по playbook
  • Взаимодействие с клиентами
L2Вторая линия
  • Продвинутое расследование
  • Анализ угроз и уязвимостей
  • Обнаружение ложных срабатываний
  • Обновление правил корреляции
L3Экспертный уровень
  • Детальный анализ и план реагирования
  • Поиск угроз (Threat Hunting)
  • Инновации и автоматизация
  • Разработка стратегии защиты
ОЦИБ стоит на трёх принципах: эшелонированная защита, нулевое доверие, лучшие решения отрасли
Принципы построения

На чём стоит наш ОЦИБ

A / DEFENSE

Эшелонированная защита

Несколько независимых рубежей контроля — угроза не проходит на одном уровне.

B / ZERO TRUST

Нулевое доверие

Ни один пользователь и устройство не считаются доверенными по умолчанию.

C / BEST OF BREED

Лучшие решения отрасли

Решения-лидеры, подобранные под особенности именно вашей инфраструктуры.

Наши заказчики

Кому нужен ОЦИБ

За весь период — свыше 25 заказчиков услуги ОЦИБ в ключевых отраслях Республики Казахстан.
01 / FINANCE

Банки и финансы

90% банков РК используют защиту от киберугроз.

02 / TELECOM

Телеком-компании

Включая ведущих операторов связи страны.

03 / GOV

Гос. учреждения

Защита критически важных инфраструктур.

04 / FINTECH

Финтех и e-commerce

Ключевые игроки финтеха и онлайн-платформ.

05 / ENERGY

Промышленность и энергетика

Защита объектов критической инфраструктуры.

06 / EDU

Образование

Защитные решения для школ и университетов.
Признание и экспертность

Экспертиза, подтверждённая мировыми сертификатами

Cisco CCNA
Cisco CyberOps Associate
Fortinet NSE 4 Professional
Fortinet NSE 5 Analyst
Splunk Enterprise Certified Admin
Splunk Core Certified User
eJPT
Hack The Box Certified Pro Lab
Dante Certified
Zephyr Pro Labs
IBM Cybersecurity Analyst
Порядок подключения

От первого контакта до защиты — 4 шага

ШАГ 01

Подключение и анализ

Подключаем SOC и анализируем инфраструктуру и источники событий.

ШАГ 02

Мониторинг 24/7

Круглосуточно контролируем активность и обнаруживаем угрозы.

ШАГ 03

Реагирование

Оперативно реагируем и предотвращаем развитие атак.

ШАГ 04

Отчёты и аналитика

Регулярные отчёты и рекомендации по усилению защиты.

Свяжитесь с нами

Начните защищать данные с командой ОЦИБ

Оставьте заявку — специалист свяжется в течение часа, оценит инфраструктуру и предложит модель подключения.

Оставить заявку

Специалист свяжется с вами в течение часа
MiddleComm — инновационный интегратор в области кибербезопасности. Практическая защита банков, телекома и госсектора РК. г. Астана, ул. Шокана Уалиханова, 12 этаж, ВП 8.

+7 775 221 67 18 WhatsApp г. Астана, ул. Шокана Уалиханова, 12 этаж, ВП 8